Свой центр сертификации на step-ca
Немного теории
В локальной сети почти всегда есть внутренние сервисы: wiki, система мониторинга, менеджер паролей и т. п. Им нужен HTTPS, но получить сертификат от публичного центра сертификации (например, Let’s Encrypt) не всегда возможно: у сервиса может не быть публичного домена, да и выставлять его в интернет ради проверки владения доменом не хочется.
Самый простой выход — самоподписанный сертификат на каждом сервисе. Но тогда браузер предупреждает об угрозе, а пользователи привыкают и начинают игнорировать такие предупреждения.
Правильное решение — собственный центр сертификации (CA). Корневой сертификат устанавливается на клиентах один раз, а сертификаты сервисов выпускаются и продлеваются автоматически. В статье мы развернём такую схему на Debian 12 с помощью step-ca.
Что такое сертификат и цепочка доверия
Сертификат X.509 — это файл, в котором записаны:
- открытый ключ владельца;
- имена, для которых он выдан (поля
SubjectиSubject Alternative Name (SAN)); - срок действия;
- цифровая подпись издателя (центра сертификации).
Соответствующий закрытый ключ хранится в отдельном файле.
Клиент (браузер, curl, программа) доверяет сертификату сайта, если может построить цепочку от него до сертификата, которому доверяет заранее. Этот заранее известный сертификат называется корневым (Root CA). Он самоподписанный: издатель и владелец у него совпадают. Корневые сертификаты хранятся в системном хранилище доверенных центров сертификации.
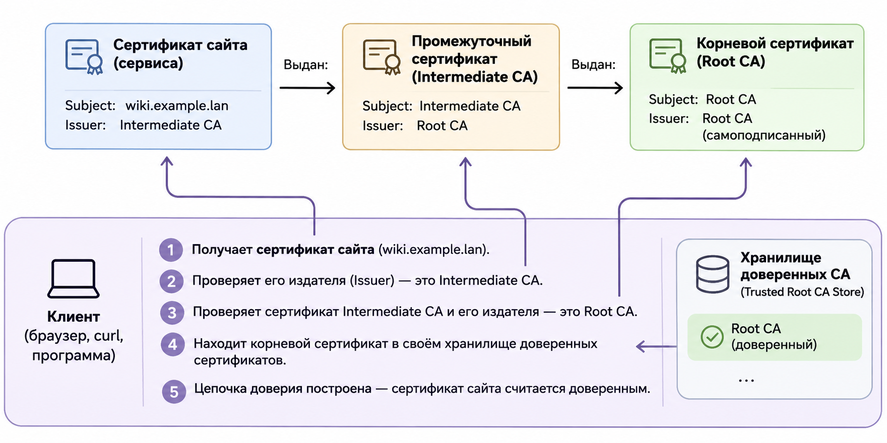
Обратите внимание: браузеры проверяют имя сайта по полю SAN, а не по полю Common Name. Поэтому у сертификата сайта обязательно должно быть это поле с нужным DNS-именем. В нашей схеме step-ca добавит его сам.
Зачем два звена: Root и Intermediate
Самый простой вариант — один корневой CA, который сам подписывает сертификаты сервисов. Но тогда его закрытый ключ должен быть всегда доступен, а значит, его могут украсть. Если корневой ключ скомпрометирован, доверять нельзя ни одному выданному сертификату, и корень придётся заменить на всех клиентах.
Двухзвенная схема решает эту проблему:
- Root CA создаётся один раз, подписывает только сертификат промежуточного CA и после этого выключается. Его закрытый ключ вне сети, что усложняет кражу.
- Intermediate CA работает постоянно и выдаёт сертификаты конечным сервисам. Если его ключ скомпрометирован, нужно включить Root CA, выпустить новый промежуточный сертификат и заменить его на сервере. Корень остаётся прежним, поэтому раздавать его клиентам заново не нужно.
Но есть важная оговорка. Старый промежуточный сертификат подписан тем же доверенным корнем, поэтому клиенты продолжат считать его действительным до конца срока, пока не получат отзыв или явное недоверие. Поэтому ущерб нужно ограничить заранее. Промежуточный сертификат мы выпускаем с двумя ограничениями:
pathlen 0: он может подписывать только конечные сертификаты, но не новые центры сертификации;Name Constraints: он может подписывать сертификаты только для имён из нашей зоны (example.lan) и адресов нашей сети. То есть, злоумышленник сможет подделать сертификат для внутреннего сервиса (например,wiki.example.lan), но не для банка или почтового сервиса.
Проблема отзыва и короткие сроки жизни
Если закрытый ключ сайта утёк, сертификат нужно как-то признать недействительным. Для этого существуют списки отзыва (CRL) и протокол OCSP, но они работают у клиентов нестабильно и требуют инфраструктуры. step-ca не предоставляет OCSP-ответчик, а CRL в новых версиях требует отдельной настройки.
Поэтому в статье мы используем другой подход: сертификаты сайтов живут 7 дней и перевыпускаются автоматически. Утёкший ключ перестанет работать максимум через неделю без всякого отзыва. Это же и главная причина, почему автоматизация здесь обязательна.
Для промежуточного CA такой приём не работает: перевыпускать его раз в неделю нельзя. Поэтому для него действуют другие меры: ограничения Name Constraints и pathlen 0, умеренный срок жизни (5 лет) и защита ключа.
Что такое step-ca и step-cli
step-ca — открытый центр сертификации от компании Smallstep, написанный на Go. Это небольшая служба, которая слушает HTTPS-порт, принимает запросы на выпуск сертификатов, проверяет, имеет ли запрашивающий на это право, и подписывает сертификат ключом промежуточного CA. Состояние хранится во встроенной базе (Badger).
step-cli — утилита (step), с помощью которой мы создаём ключи и сертификаты, а также CSR, подписываем запросы, а сервисы запрашивают сертификаты у step-ca.
Провизионеры
Кто и как может получать сертификаты, в step-ca определяют провизионеры (provisioners). Каждый провизионер — это способ авторизации запроса на выпуск. Основные типы: ACME, JWK, OIDC, X5C и другие. Вот два, которые нас интересуют:
- ACME — его используют в Let’s Encrypt. Клиент (certbot, acme.sh, Caddy) доказывает, что владеет доменом, через проверку по HTTP или DNS. Подходит, когда у сервиса есть автоматизация ACME и настроена проверка владения именем.
- X5C — авторизация по сертификату. Подходит для внутренних сервисов, у которых нет публичного DNS и которым не нужна проверка домена.
Провизионер X5C использует следующий алгоритм:
- Для сервиса заранее выпускается сертификат авторизации (его выдаёт тот же Intermediate CA).
- Чтобы получить сертификат сайта, сервис формирует токен и подписывает его закрытым ключом сертификата авторизации.
step-caпроверяет, что цепочка ведёт к доверенному корню, а подпись токена соответствует ключу из сертификата.- Затем
step-caпроверяет политику выпуска сертификатов. - Если цепочка доверена, подпись токена верна, и политика выпуска сертификатов позволяет, то сертификат выдаётся.
Важно про безопасность. В self-hosted
step-caполитика X.509 задаётся на уровне всей authority, а не отдельного провизионера. Поэтому здесь мы используем один общий X5C-провизионер и разрешаем выпуск сертификатов для всей внутренней DNS-зоны и IP-подсети. Любой клиент, который успешно прошёл аутентификацию через этот X5C-провизионер, потенциально может запросить сертификат для любого имени, разрешённого общей политикой. То есть утёкший сертификат авторизации позволит получить сертификат не только для своего имени (wiki.example.lan), но и для любого имени из*.example.lan.
Схема работы
В статье используются три сервера:
| Сервер | Роль | Состояние |
|---|---|---|
srv-root-ca | Корневой центр сертификации. Хранит корневой ключ, подписывает только сертификат Intermediate CA. | Можем сделать резервную копию и держать выключенным. |
srv-int-ca | Промежуточный центр сертификации. Служба step-ca, выдаёт сертификаты сервисам. | Работает постоянно. |
srv-apache | Веб-сервер с сайтом wiki.example.lan. | Раз в сутки проверяет срок сертификата и при необходимости перевыпускает его. |
На серверах настройки выполняются пользователем lab с правами sudo. На srv-root-ca для хранения корневого ключа дополнительно используется отдельный пользователь causer.
Порядок действий:
1. srv-root-ca  : создаём корневой сертификат и ключ
2. srv-int-ca   : создаём ключ и CSR → srv-root-ca подписывает CSR → сертификат возвращается
3. srv-root-ca  : бэкап ключа, выключение
4. srv-int-ca   : настраиваем step-ca и X5C-провизионер
5. srv-apache   : создаём ключ и CSR для авторизации → srv-int-ca подписывает → сертификат возвращается
6. srv-apache   : cron-скрипт получает и обновляет сертификат сайта, apache его перечитывает
Сроки действия:
| Сертификат | Срок |
|---|---|
| Корневой (Root CA) | 20 лет |
| Промежуточный (Intermediate CA) | 5 лет |
| Сертификат авторизации (X5C) | 2 года |
| Сертификат сайта | 7 дней (перевыпуск за 3 дня до конца) |
Срок каждого сертификата не должен превышать срок того, кем он подписан.
Что нужно будет подставить:
| Обозначение | Что это |
|---|---|
<IP_ROOT> | IP-адрес srv-root-ca |
<IP_INT> | IP-адрес srv-int-ca |
<IP_APACHE> | IP-адрес srv-apache |
<FINGERPRINT> | отпечаток корневого сертификата (получим в шаге 4.5) |
wiki.example.lan | DNS-имя сайта в примере |
example.lan | внутренняя DNS-зона (в Name Constraints и общей политике CA) |
192.168.0.0/24 | внутренняя подсеть (в Name Constraints и общей политике CA) |
Имя srv-int-ca.example.lan должно резолвиться с srv-apache (через DNS или запись в /etc/hosts), и порт 443/tcp на srv-int-ca должен быть доступен с srv-apache.
Почему FQDN. Из-за Name Constraints все имена, которые подписывает промежуточный CA, должны входить в зону
example.lan. Поэтому для обращения к CA мы используем имяsrv-int-ca.example.lan, а не короткоеsrv-int-ca.
1. Корневой CA
Установим необходимые пакеты, добавим репозиторий smallstep и установим step-cli:
sudo apt update
sudo apt install -y wget curl ca-certificates

sudo curl -fsSL \
  https://packages.smallstep.com/keys/apt/repo-signing-key.gpg \
  -o /etc/apt/keyrings/smallstep.asc

sudo tee /etc/apt/sources.list.d/smallstep.sources > /dev/null <<'EOF'
Types: deb
URIs: https://packages.smallstep.com/stable/debian
Suites: debs
Components: main
Signed-By: /etc/apt/keyrings/smallstep.asc
EOF

sudo apt update
sudo apt install step-cli
Проверим версию:
step version
В моём случае: Smallstep CLI/0.31.0.
Создадим пользователя causer, под которым будем хранить ключи. Дальше работает под ним.
sudo adduser causer
su - causer
mkdir -p ~/step-root/certs ~/step-root/keys
cd ~/step-root
Выпускаем корневую пару ключей (Example Root CA) на 20 лет (задаём сложный пароль):
step certificate create "Example Root CA" certs/root_ca.crt keys/root_ca_key.pem \
  --profile root-ca --not-after 175200h
Должна создаться пара ключей:
/home/causer/certs/root_ca.crt- открытый ключ (сертификат). Его нужно будет установить на все клиенты./home/causer/keys/root_ca_key.pem- закрытый ключ. Используется для подписания промежуточного CA.
Проверяем:
openssl x509 -in certs/root_ca.crt -text -noout | grep -A 9 "Data:"
В выводе Issuer и Subject должны совпадать (CN = Example Root CA), срок действия - 20 лет.
Резервная копия. Сразу сделайте оффлайн-копию ключей и пароля. Потеря корня означает перевыпуск всей цепочки и повторную раздачу корневого сертификата всем клиентам.
2. Промежуточный CA (подготовка)
На промежуточном сервере (srv-int-ca) установим необходимые пакеты, добавим репозиторий smallstep и установим: step-cli и step-ca:
sudo apt update
sudo apt install -y wget curl ca-certificates jq

sudo curl -fsSL \
  https://packages.smallstep.com/keys/apt/repo-signing-key.gpg \
  -o /etc/apt/keyrings/smallstep.asc

sudo tee /etc/apt/sources.list.d/smallstep.sources > /dev/null <<'EOF'
Types: deb
URIs: https://packages.smallstep.com/stable/debian
Suites: debs
Components: main
Signed-By: /etc/apt/keyrings/smallstep.asc
EOF

sudo apt update
sudo apt install step-cli step-ca
Проверяем версии:
step version
step-ca version
В моём случае: Smallstep CLI/0.31.0 и Smallstep CA/0.30.2.
Создадим пользователя для службы (step):
sudo useradd --system --no-create-home --shell /usr/sbin/nologin step
Подготовим структуру каталогов:
sudo mkdir -p /etc/step-ca/{certs,keys,config}
sudo mkdir -p /var/lib/step-ca/db
sudo chown step:step /var/lib/step-ca/db
sudo chmod 700 /var/lib/step-ca/db
Создадим пару ключей Intermediate CA (придумаем пароль), и с их помощью выпустим CSR (введём придуманный пароль):
sudo step crypto keypair \
  /etc/step-ca/keys/intermediate_ca_pub.pem /etc/step-ca/keys/intermediate_ca_key.pem

sudo step certificate create --csr --key \
  /etc/step-ca/keys/intermediate_ca_key.pem "Example Intermediate CA" intermediate.csr
Должны создаться файлы:
/etc/step-ca/keys/intermediate_ca_pub.pem- открытый ключ промежуточного CA./etc/step-ca/keys/intermediate_ca_key.pem- закрытый ключ промежуточного CA./home/lab/intermediate.csr- запрос на сертификат. Подпишем его корневым CA.
Так как предыдущие команды работали под sudo, вернём права csr файлу:
sudo chown lab:lab intermediate.csr
CSR (Certificate Signing Request) — это запрос на выпуск сертификата. Он содержит открытый ключ и имя, но не содержит закрытый ключ, поэтому его безопасно передавать по сети.
Передаём CSR на srv-root-ca:
scp intermediate.csr causer@<IP_ROOT>:/home/causer/step-root/
Теперь переходим к серверу
srv-root-ca, работаем подcauser.
Стандартный профиль intermediate-ca не умеет ограничивать зону, поэтому нужно создать шаблон для подписания intermediate.csr.
cd ~/step-root

cat > int-template.tpl <<'EOF'
{
  "subject": {{ toJson .Subject }},
  "keyUsage": ["certSign", "crlSign"],
  "basicConstraints": {
    "isCA": true,
    "maxPathLen": 0
  },
  "nameConstraints": {
    "critical": true,
    "permittedDNSDomains": ["example.lan"],
    "permittedIPRanges": ["192.168.0.0/24"]
  }
}
EOF
certSign- разрешает использовать закрытый ключ CA для подписания сертификатов X.509.crlSign- разрешает использовать закрытый ключ CA для подписания списков отозванных сертификатов (CRL).pathlen 0- не разрешает подписывать другие CA (только сертификаты конечных сервисов).nameConstraints- подставьте свою зону и подсеть (чтобы ограничить выпуск сертификатов).
Подписываем запрос на сертификат, создавая сертификат (спросит пароль корневого ключа):
step certificate sign intermediate.csr certs/root_ca.crt keys/root_ca_key.pem \
  --template int-template.tpl --not-after 43800h > certs/intermediate_ca.crt
Создастся файл /home/lab/certs/intermediate_ca.crt - CA сертификат промежуточного цетра.
Проверим цепочку и ограничения:
step certificate verify certs/intermediate_ca.crt --roots certs/root_ca.crt && echo "OK"
openssl x509 -in certs/intermediate_ca.crt -noout -text | grep -A 6 "Name Constraints"
В выводе должны быть Permitted: DNS:example.lan и ваша подсеть. Значение example.lan разрешает само это имя и все его поддомены.
Теперь возвращаемся на
srv-int-ca.
На srv-int-ca скачиваем необходимые сертификаты: root_ca.crt и intermediate_ca.crt:
sudo scp causer@<IP_ROOT>:/home/causer/step-root/certs/intermediate_ca.crt /etc/step-ca/certs/
sudo scp causer@<IP_ROOT>:/home/causer/step-root/certs/root_ca.crt /etc/step-ca/certs/
Появляются файлы:
/etc/step-ca/certs/intermediate_ca.crt/etc/step-ca/certs/root_ca.crt
Проверяем:
openssl x509 -in /etc/step-ca/certs/intermediate_ca.crt -text -noout | grep -A 9 "Data:"
В выводе: Issuer: CN = Example Root CA, Subject: CN = Example Intermediate CA, срок - 5 лет.
Теперь можем выключить srv-root-ca. Дальше сервер включается только для подписи нового промежуточного сертификата (раз в несколько лет) или при компрометации. Перед выключением убедитесь, что у вас есть резервная копия ключа и пароля.
! Выполняем на srv-root-ca:
sudo shutdown -h now
3. Подготовка сертификата авторизации для srv-apache
Этот шаг затрагивает два сервера. Закрытый ключ генерируем на самом srv-apache, а на промежуточный CA уходит только CSR.
Вначале работаем на
srv-apacheпод пользователемlab.
Установим необходимые пакеты, в том числе step-cli:
sudo apt update
sudo apt install -y wget curl ca-certificates

sudo curl -fsSL \
  https://packages.smallstep.com/keys/apt/repo-signing-key.gpg \
  -o /etc/apt/keyrings/smallstep.asc

sudo tee /etc/apt/sources.list.d/smallstep.sources > /dev/null <<'EOF'
Types: deb
URIs: https://packages.smallstep.com/stable/debian
Suites: debs
Components: main
Signed-By: /etc/apt/keyrings/smallstep.asc
EOF

sudo apt update
sudo apt install step-cli
Создадим пару ключей без пароля. Они будут использоваться для авторизации на srv-int-ca и автоматического получения сертификата для домена.
sudo mkdir -p /etc/ssl/step/{certs,private}
sudo chmod 700 /etc/ssl/step/private

sudo step crypto \
  keypair \
  /etc/ssl/step/client_wiki_pub.pem \
  /etc/ssl/step/private/client_wiki_key.pem \
  --no-password --insecure
Должны создаться файлы:
/etc/ssl/step/client_wiki_pub.pem- открытый ключ авторизации./etc/ssl/step/private/client_wiki_key.pem- закрытый ключ авторизации.
Обратите внимание, ключ авторизации без пароля, и он позволяют получить сертификат для домена, поэтому владельцем остаётся пользователь root.
Создадим CSR и передадим его на подпись srv-int-ca:
sudo step certificate create --csr \
  --key /etc/ssl/step/private/client_wiki_key.pem \
  --san srv-apache-x5c-client.example.lan \
  srv-apache-x5c-client.example.lan client_wiki.csr
Получим файл /home/lab/client_wiki.csr - это будущий сертификат авторизации.
Так как предыдущая команда работала под sudo, вернём права на csr:
sudo chown lab:lab client_wiki.csr
Передадим csr на srv-int-ca:
scp client_wiki.csr lab@<IP_INT>:/home/lab/
Переходим работать на
srv-int-ca.
Подписываем CSR промежуточным сертификатом на 2 года (спросит пароль):
sudo step certificate sign client_wiki.csr \
  /etc/step-ca/certs/intermediate_ca.crt /etc/step-ca/keys/intermediate_ca_key.pem \
  --profile leaf --not-after 17520h > client_wiki.crt

sudo chown lab:lab client_wiki.crt
Затем отправляем нужные файлы на srv-apache:
sudo scp client_wiki.crt /etc/step-ca/certs/intermediate_ca.crt /etc/step-ca/certs/root_ca.crt \
    lab@<IP_APACHE>:/home/lab
На srv-apache появляются файлы:
/home/lab/client_wiki.crt- сертификат авторизации./home/lab/intermediate_ca.crt- промежуточный сертификат CA./home/lab/root_ca.crt- корневой сертификат CA.
4. Настройка step-ca и X5C-провизионера
Все команды раздела выполняются на srv-int-ca под пользователем lab.
Служба должна запускаться без участия человека, поэтому пароль ключа промежуточного CA хранится в файле:
sudo nano /etc/step-ca/password.txt     # одна строка: пароль от intermediate_ca_key.pem
sudo chmod 600 /etc/step-ca/password.txt
Ключ и пароль лежат на одном сервере, поэтому при его компрометации утекает и то и другое. Если нужна защита выше,
step-caумеет хранить ключ промежуточного CA в YubiKey, TPM или PKCS#11 HSM (блокkmsвca.json): ключ тогда нельзя выгрузить с устройства. В статье это не разбирается, подробности есть в документации Smallstep.
В self-hosted step-ca политика X.509 задаётся на уровне authority. В примере разрешаем DNS-имена example.lan и *.example.lan, а также IP-адреса из 192.168.0.0/24. Это общие ограничения для всех X.509-запросов, независимо от выбранного провизионера.
Используем один общий провизионер X5C_services. У каждого сервера будет собственная пара ключей и отдельный сертификат авторизации, но эти учётные данные не ограничивают сервер собственным DNS-именем: любой успешно авторизованный клиент может запросить любое имя, разрешённое общей политикой.
Параметр roots провизионера X5C содержит корневой сертификат в формате base64. Чтобы не вставлять длинную строку руками, собираем файл через переменные.
Подготовим переменные:
INT_IP=<IP_INT>                  # например: INT_IP=192.168.0.2
INT_NET=<IP_INT_NET>             # например: INT_NET=192.168.0.0/24
ROOT_B64=$(sudo base64 -w 0 /etc/step-ca/certs/root_ca.crt)
Создадим конфиг ca.json:
sudo tee /etc/step-ca/config/ca.json >/dev/null <<EOF
{
  "root": "/etc/step-ca/certs/root_ca.crt",
  "crt": "/etc/step-ca/certs/intermediate_ca.crt",
  "key": "/etc/step-ca/keys/intermediate_ca_key.pem",
  "address": ":443",
  "insecureAddress": "",
  "dnsNames": [
    "srv-int-ca.example.lan",
    "${INT_IP}"
  ],
  "logger": {
    "format": "text"
  },
  "db": {
    "type": "badgerv2",
    "dataSource": "/var/lib/step-ca/db"
  },
  "authority": {
    "policy": {
      "x509": {
        "allow": {
          "dns": ["example.lan", "*.example.lan"],
          "ip": ["${INT_NET}"]
        }
      }
    },
    "provisioners": [
      {
        "name": "X5C_services",
        "type": "X5C",
        "roots": "${ROOT_B64}",
        "claims": {
          "maxTLSCertDuration": "168h",
          "defaultTLSCertDuration": "168h"
        }
      }
    ],
    "backdate": "1m0s"
  },
  "tls": {
    "minVersion": 1.2,
    "maxVersion": 1.3,
    "renegotiation": false
  },
  "commonName": "Example Intermediate CA"
}
EOF
Разберём ключевые параметры:
dnsNames- имена, на которые выдан сертификат самогоstep-ca. Клиенты смогут обратиться кstep-caтолько по этим именам. Все эти имена должны входить вName Constraintsпромежуточного сертификата: DNS-имя в зонеexample.lan, IP в вашей подсети.authority.policy.x509.allow.dns- политика выпуска X.509-сертификатов.example.lanразрешает само доменное имя, а*.example.lan— имена с одним дополнительным DNS-уровнем.authority.policy.x509.allow.ip- разрешает IP-адреса из сети192.168.0.0/24.roots- корни, до которых должна доходить цепочка сертификата авторизации. Здесь используется Root CA.maxTLSCertDurationиdefaultTLSCertDuration- сертификат сайта живёт 168 часов (7 дней).
Проверим синтаксис:
sudo jq . /etc/step-ca/config/ca.json > /dev/null && echo "JSON OK"
Теперь создадим и запустим службу step-ca на srv-int-ca:
sudo chown -R step:step /etc/step-ca
sudo chmod 700 /etc/step-ca/keys

sudo chmod 600 /etc/step-ca/keys/intermediate_ca_key.pem \
  /etc/step-ca/keys/intermediate_ca_pub.pem \
  /etc/step-ca/password.txt

sudo nano /etc/systemd/system/step-ca.service
Содержимое юнита:
[Unit]
Description=Step CA (Intermediate)
After=network-online.target
Wants=network-online.target

[Service]
User=step
Group=step
Environment=STEPPATH=/etc/step-ca
WorkingDirectory=/etc/step-ca
ExecStart=/usr/bin/step-ca /etc/step-ca/config/ca.json --password-file /etc/step-ca/password.txt
ExecReload=/bin/kill --signal HUP $MAINPID
Restart=on-failure
RestartSec=5

AmbientCapabilities=CAP_NET_BIND_SERVICE
CapabilityBoundingSet=CAP_NET_BIND_SERVICE

NoNewPrivileges=true
ProtectSystem=full
ProtectHome=true
PrivateTmp=true

[Install]
WantedBy=multi-user.target
Служба работает от пользователя step, а порты ниже 1024 обычным пользователям недоступны, поэтому нужна возможность CAP_NET_BIND_SERVICE.
sudo systemctl daemon-reload
sudo systemctl enable --now step-ca
sudo systemctl status step-ca
Смотреть логи службы можно так:
sudo journalctl -u step-ca
Проверим работу службы:
sudo step ca health \
  --ca-url https://srv-int-ca.example.lan:443 \
  --root /etc/step-ca/certs/root_ca.crt
Ожидаем ответ ok.
Проверять нужно по тому имени, которое есть в
dnsNames, а не поlocalhost. Иначе получите ошибку, служба работает, просто проверка имени не проходит. Имяsrv-int-ca.example.lanдолжно резолвиться.
И получим отпечаток корневого сертификата (он нам понадобится позже):
sudo step certificate fingerprint /etc/step-ca/certs/root_ca.crt
5. Доверие к корневому сертификату на клиентах
Все компьютеры, которые должны доверять нашим сайтам (включая srv-apache и пользовательские ПК), должны получить файл root_ca.crt.
- На Debian/Ubuntu установка корневого сертификата делается так:
sudo cp root_ca.crt /usr/local/share/ca-certificates/example-root-ca.crt   # расширение обязательно .crt
sudo update-ca-certificates
- На Windows - импорт в «Доверенные корневые центры сертификации».
- Firefox использует собственное хранилище, поэтому сертификат добавляется в него отдельно.
Это единственный шаг, который выполняется на клиентах вручную, и только один раз.
6. Автоматический выпуск сертификата на srv-apache
Все команды раздела выполняются под пользователем lab на сервере srv-apache. Файлы client_wiki.crt, intermediate_ca.crt и root_ca.crt уже должны находиться в /home/lab/.
Создадим цепочку для авторизации в step-ca (клиентский сертификат + Intermediate):
cat client_wiki.crt intermediate_ca.crt | sudo tee /etc/ssl/step/certs/client_wiki_chain.crt >/dev/null
sudo chmod 644 /etc/ssl/step/certs/client_wiki_chain.crt
sudo chmod 600 /etc/ssl/step/private/client_wiki_key.pem

# Доверие к корню на самом сервере
sudo cp root_ca.crt /usr/local/share/ca-certificates/example-root-ca.crt
sudo update-ca-certificates

# Настройка step-cli на работу с нашим CA (создаст каталог /root/.step)
sudo step ca bootstrap --ca-url https://srv-int-ca.example.lan:443 --fingerprint <FINGERPRINT>
sudo step ca health
Команда step ca health должна вернуть ok. Если нет, проверьте резолвинг srv-int-ca.example.lan, доступность порта 443 и отпечаток.
После этого лишние файлы можем удалить:
rm client_wiki.crt intermediate_ca.crt root_ca.crt client_wiki.csr
Напишем скрипт выпуска и перевыпуска:
sudo nano /usr/local/bin/renew-cert.sh
#!/bin/bash
# Выпуск и перевыпуск сертификата wiki.example.lan через step-ca (X5C)
set -u
export STEPPATH=/root/.step

# DNS-имя САЙТА (не hostname сервера). Должно совпадать с policy.x509.allow.dns
# провизионера в ca.json и с ServerName в Apache. Для нового сервиса меняется только здесь.
DOMAIN="wiki.example.lan"
CERT="/etc/ssl/step/certs/${DOMAIN}.crt"
KEY="/etc/ssl/step/private/${DOMAIN}.key"

# Если сертификат есть и до конца срока больше 72 часов, ничего не делаем
if [ -f "$CERT" ] && ! step certificate needs-renewal "$CERT" --expires-in 72h; then
    exit 0
fi

echo "$(date -Is) выпускаем новый сертификат для ${DOMAIN}"

if step ca certificate --provisioner X5C_services \
      --x5c-cert /etc/ssl/step/certs/client_wiki_chain.crt \
      --x5c-key  /etc/ssl/step/private/client_wiki_key.pem \
      --force "$DOMAIN" "${CERT}.new" "${KEY}.new"; then
    chmod 644 "${CERT}.new"
    chmod 600 "${KEY}.new"
    mv -f "${CERT}.new" "$CERT"
    mv -f "${KEY}.new"  "$KEY"
    systemctl reload apache2
    echo "$(date -Is) готово"
else
    echo "$(date -Is) ОШИБКА выпуска сертификата" >&2
    exit 1
fi
Скрипт использует /etc/ssl/step/certs/client_wiki_chain.crt и /etc/ssl/step/private/client_wiki_key.pem для авторизации. Сертификат подписан промежуточным центром сертификации, поэтому доверие есть. После выполнения скрипта получим файлы:
/etc/ssl/step/certs/wiki.example.lan.crt- сертификат сайта./etc/ssl/step/private/wiki.example.lan.key- закрытый ключ.
Поправим права на скрипт:
sudo chmod 700 /usr/local/bin/renew-cert.sh
Как работает скрипт:
- Переменная
DOMAINзадаёт DNS-имя сайта и подставляется в пути к конечному сертификату и ключу. PROVISIONER,X5C_CERTиX5C_KEYзадают общий X5C-провизионер и отдельные учётные данные этого сервера.- Если сертификат существует и до окончания его срока больше 72 часов, скрипт ничего не делает.
- Новый сертификат сначала записывается во временные файлы
.newи переименовывается только после успешного выпуска. Так при ошибке старый рабочий сертификат не затирается. - Apache перечитывает конфигурацию только после успешной замены файлов.
Если у вас Nginx - замените строчку в скрипте
systemctl reload apache2наsystemctl reload nginx.
Запустим скрипт вручную:
sudo /usr/local/bin/renew-cert.sh
Проверяем:
sudo ls -la /etc/ssl/step/certs/ /etc/ssl/step/private/

openssl x509 -in /etc/ssl/step/certs/wiki.example.lan.crt \
  -noout -subject -issuer -dates -ext subjectAltName
Ожидаем:
Subject CN = wiki.example.lan,Issuer CN = Example Intermediate CA,- срок 7 дней,
- SAN
DNS:wiki.example.lan.
Настроим выполнение скрипта раз в сутки:
sudo tee /etc/cron.d/renew-cert >/dev/null <<'EOF'
0 3 * * * root /usr/local/bin/renew-cert.sh >> /var/log/renew-cert.log 2>&1
EOF

sudo chmod 644 /etc/cron.d/renew-cert
Скрипт запускается каждый день, но реальный перевыпуск происходит только когда до конца срока остаётся менее 72 часов. Значит, при сбое одного запуска у скрипта остаётся ещё несколько попыток до окончания срока.
Если Apache уже работает по HTTPS (например, с самоподписанным сертификатом), весь конфиг оставляем без изменений и заменяем только две строки:
SSLCertificateFile    /etc/ssl/step/certs/wiki.example.lan.crt
SSLCertificateKeyFile /etc/ssl/step/private/wiki.example.lan.key
Дополнительно:
- Файлы должны существовать на момент перезагрузки Apache, иначе он не запустится. Поэтому сначала выполните скрипт вручную.
- Если HTTPS в Apache ещё не настроен, включите модуль командой
sudo a2enmod sslи добавьте виртуальный хост сServerName wiki.example.lan,SSLEngine onи двумя строками выше.
Проверка конфигурации и перезагрузка:
sudo apachectl configtest
sudo systemctl reload apache2
Если у вас Nginx - вместо приведённых выше параметров используйте: ssl_certificate /etc/ssl/step/certs/wiki.example.lan.crt; ssl_certificate_key /etc/ssl/step/private/wiki.example.lan.key; И выполните команды:
nginx -tиsystemctl reload nginx.
Для проверки, с любой машины, которой доверяет корневой сертификат выполним:
curl -I https://wiki.example.lan
В выводе:
HTTP/1.1 200 OK
Date: Mon, 02 Nov 2026 12:26:25 GMT
Server: Apache/2.4.68 (Debian)
Last-Modified: Mon, 02 Nov 2026 12:14:02 GMT
ETag: "29cd-65f4a14db3157"
Accept-Ranges: bytes
Content-Length: 10701
Vary: Accept-Encoding
Content-Type: text/html
Успешный curl -I с ответом HTTP/1.1 200 OK означает, что TLS-соединение установлено и проверка сертификата прошла успешно. При ошибке проверки сертификата запрос завершится ошибкой.
Дополнительная проверка:
openssl s_client -connect wiki.example.lan:443 \
  -servername wiki.example.lan \
  -verify_hostname wiki.example.lan \
  -verify_return_error \
  -brief </dev/null
В выводе:
CONNECTION ESTABLISHED
Protocol version: TLSv1.3
Ciphersuite: TLS_AES_256_GCM_SHA384
Peer certificate: CN = wiki.example.lan
Hash used: SHA256
Signature type: ECDSA
Verification: OK
Verified peername: wiki.example.lan
Server Temp Key: X25519, 253 bits
DONE
7. Эксплуатация
Добавление нового сервиса
Допустим, появился ещё один сервис с именем vault.example.lan. Общий X5C-провизионер X5C_services и политика CA уже настроены, поэтому добавлять новый провизионер или менять ca.json не нужно.
Для каждого сервера всё равно создаём собственную пару ключей и собственный сертификат авторизации. Это не ограничивает сервер его DNS-именем: при компрометации ключа авторизации злоумышленник сможет запрашивать сертификаты для любых имён, разрешённых общей политикой (example.lan, *.example.lan и IP из 192.168.0.0/24). Отдельные ключи позволяют не копировать один и тот же закрытый ключ между серверами, но не создают изоляцию по именам.
- На новом сервере, например
srv-vault, повторяем установкуstep-cliи создаём отдельный ключ и CSR. Имя сертификата авторизации тоже должно входить в Name Constraints промежуточного CA:
sudo mkdir -p /etc/ssl/step/{certs,private}
sudo chmod 700 /etc/ssl/step/private

sudo step crypto keypair \
  /etc/ssl/step/client_vault_pub.pem \
  /etc/ssl/step/private/client_vault_key.pem \
  --no-password --insecure

sudo step certificate create --csr \
  --key /etc/ssl/step/private/client_vault_key.pem \
  --san srv-vault-x5c-client.example.lan \
  srv-vault-x5c-client.example.lan client_vault.csr

sudo chown lab:lab client_vault.csr
scp client_vault.csr lab@<IP_INT>:/home/lab/
- На
srv-int-caподписываем CSR тем же Intermediate CA:
sudo step certificate sign client_vault.csr \
  /etc/step-ca/certs/intermediate_ca.crt \
  /etc/step-ca/keys/intermediate_ca_key.pem \
  --profile leaf --not-after 17520h > client_vault.crt

sudo chown lab:lab client_vault.crt

sudo scp client_vault.crt /etc/step-ca/certs/intermediate_ca.crt \
  /etc/step-ca/certs/root_ca.crt lab@<IP_VAULT>:/home/lab/
- На
srv-vaultсобираем цепочку сертификата авторизации, устанавливаем Root CA и выполняем bootstrap:
sudo cat /home/lab/client_vault.crt /home/lab/intermediate_ca.crt \
  | sudo tee /etc/ssl/step/certs/client_vault_chain.crt >/dev/null

sudo chmod 644 /etc/ssl/step/certs/client_vault_chain.crt
sudo chmod 600 /etc/ssl/step/private/client_vault_key.pem

sudo cp /home/lab/root_ca.crt /usr/local/share/ca-certificates/example-root-ca.crt
sudo update-ca-certificates

sudo step ca bootstrap --ca-url https://srv-int-ca.example.lan:443 --fingerprint <FINGERPRINT>
sudo step ca health
- Скопируйте на новый сервер скрипт
renew-cert.shи измените в нём параметры:DOMAIN="vault.example.lan";--x5c-cert /etc/ssl/step/certs/client_wiki_chain.crt;--x5c-key /etc/ssl/step/private/client_wiki_key.pem.- Значение
--provisioner X5C_servicesоставьте прежним.
После этого настройте виртуальный хост и cron.
Что и где смотреть
- журнал CA:
journalctl -u step-ca -f; - журнал перевыпуска сертификата:
/var/log/renew-cert.log; - резервные копии:
/etc/step-caи/var/lib/step-ca/dbнаsrv-int-ca. В копии находятся ключ и пароль, поэтому храните её в зашифрованном виде; - корневой ключ хранится только на
srv-root-caи в офлайн-копии.
Что делать при проблемах безопасности
Утёк ключ авторизации сервиса.
- Удалите общий
X5C_servicesизca.jsonи перезагрузитеstep-ca. Это остановит выпуск сертификатов для всех сервисов, а не только для скомпрометированного. - Создайте новый ключ авторизации сервиса и получите новый X5C-сертификат.
- Установите новый сертификат и ключ на сервер сервиса.
- Верните
X5C_servicesвca.jsonи перезагрузитеstep-ca. - Выпустите новый TLS-сертификат сервиса и проверьте его работу.
- Уже выданные TLS-сертификаты останутся действительными до окончания срока действия, если их отдельно не отозвать или не заблокировать.
- Удалите общий
Утёк ключ Intermediate CA.
- Создайте новый ключ и CSR на
srv-int-ca. - Включите
srv-root-caи подпишите новый запрос. - Установите новый сертификат Intermediate CA и перезапустите
step-ca. - Создайте новые ключи авторизации и X5C-сертификаты для сервисов.
- Установите их на серверы и перевыпустите TLS-сертификаты.
- Добавьте старый сертификат Intermediate CA в список недоверенных на клиентах. В Windows это можно сделать через групповую политику или команду
certutil -addstore -f disallowed old_int_ca.crt. - Корневой сертификат на клиентах менять не нужно. Name Constraints продолжают ограничивать выпуск сертификатов доменом
example.lanи разрешённой IP-подсетью. - Старые сертификаты, выданные прежним Intermediate CA, останутся действительными до окончания срока действия, если клиенты явно не блокируют старый Intermediate CA.
- Создайте новый ключ и CSR на
Приближается окончание срока действия сертификата. Сертификат авторизации сервиса действует 2 года, Intermediate CA — 5 лет. Не дожидайтесь истечения срока: заранее создайте новые ключи и запросы на сертификаты, выполните перевыпуск и проверьте работу сервисов. Поставьте напоминания в календарь.
Итоги
Мы развернули собственную инфраструктуру открытых ключей (PKI) на базе step-ca с двухзвенной иерархией Root CA и Intermediate CA.
В результате:
- Корневой ключ хранится отдельно и используется только для подписи промежуточного CA. После этого Root CA можно выключить.
- Промежуточный CA работает постоянно и автоматически выпускает сертификаты для внутренних сервисов.
- Name Constraints ограничивают область действия Intermediate CA доменом
example.lanи IP-адресами из заданной подсети. Дополнительно политикаstep-caконтролирует, какие имена и адреса разрешено включать в выпускаемые сертификаты. - Для авторизации сервисов используется X5C. Каждый сервер получает собственную пару ключей и сертификат авторизации.
- TLS-сертификаты действуют 7 дней и автоматически перевыпускаются при приближении окончания срока действия.
- Корневой сертификат достаточно установить на клиентских устройствах один раз — после этого они смогут доверять всем сервисным сертификатам, выпущенным нашей PKI.
У этой схемы есть важное ограничение: общий X5C-провизионер X5C_services не обеспечивает изоляцию сервисов по DNS-именам. Любой обладатель действительных X5C-учётных данных может запросить сертификат для любого имени или IP-адреса, разрешённого общей политикой CA. Поэтому отдельные ключи авторизации на серверах позволяют не распространять один закрытый ключ между сервисами, но не ограничивают полномочия каждого сервера.
Для добавления нового сервиса достаточно создать на нём собственную пару ключей и CSR, получить сертификат авторизации от Intermediate CA, настроить X5C и автоматическое обновление TLS-сертификата. Изменять конфигурацию step-ca при этом не требуется.
Ссылки:
- Документация step-ca: https://smallstep.com/docs/step-ca/
- Политики выпуска сертификатов: https://smallstep.com/docs/step-ca/policies/
- Провизионеры и X5C: https://smallstep.com/docs/step-ca/provisioners/
- Отзыв сертификатов: https://smallstep.com/docs/step-ca/revocation/
- Установка step-cli и step-ca: https://smallstep.com/docs/step-ca/installation/